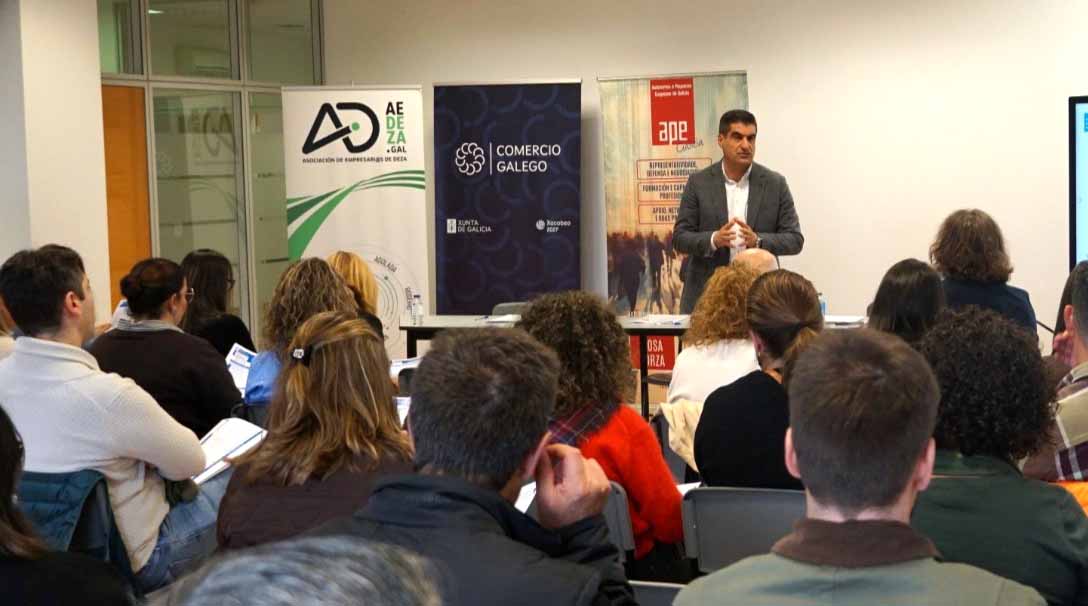
Así se fixo saber no transcurso desta actividade formativa, que durante estes días xuntou no Campus de Vigo a profesionais procedentes de toda España do eido da privacidade dixital e da loita contra virus, suplantacións, roubo de datos e outras ameazas.
Segundo apuntou José Luis Rivas, xerente de Hermes, na clausura das sesións, “a seguridade informática cobra aínda máis importancia se temos en conta que calquera empresa pode ser vítima dun ataque que afecte á súa dispoñibilidade, a súa confidencialidade, a súa autenticidade e á integridade dos seus datos, e por este motivo é preciso que as firmas pensen na información como un activo estratéxico e adopten medidas para protexela”.
Amais disto, no transcurso do curso (no que participaron máis de unha ducia de especialistas) tamén se fixo fincapé “na falta de concienciación dos empregados das empresas e das institucións públicas” sobre os riscos que pode achegar o uso das novas tecnoloxías sen poñer en xogo certas medidas de protección axeitadas. Neste senso, apuntouse a que a maioría dos ataques realízanse empregando aos traballadores como porta de entrada, precisamente o elo máis feble da cadea da seguridade informática. En base a isto, apuntouse no curso, non abonda con integrar medidas técnicas, “é preciso investir en formación e amosar as consecuencias que as condutas incorrectas poden ter sobre o bo funcionamento da empresa”.
Outras cuestións tratadas durante as sesións foron o desenvolvemento de aplicacións seguras, as auditorías de seguridade, a integración dun plan de xestión da confidencialidade e a privacidade ou a adaptación á Lei Oficial de Protección de Datos. A actividade contou coa presenza, entre outros, de José Parada, responsable de seguridade corporativa de Microsoft Ibérica, quen dixo que a seguridade na Rede pasa pola concienciación social dos máis novos, xa que no futuro eles son os que van trasladar a importancia da privacidade e o control ás empresas e ás administracións.
Tamén pasou polo curso José Prieto, socio do bufete de avogados Baker & McZencie, quen falou das medidas que unha compañía pode adoptar para garantir que os seus traballadores non empreguen os computadores da propia firma con fins fraudulentos, polo que é “fundamental establecer políticas de uso para evitar que nos vexamos nunha situación de inseguridade xurídica”.
No transcurso da actividade formativa tamén interviñeron José Ángel Valderrama (xerente de novas tecnoloxías), quen subliñou a importancia de contar cun sistema de seguridade avaliado polo certificado SGSI 27001, que permite prever as perdas de datos ao estipular protocolos de xestión e control, códigos de boas prácticas, análises de risco, etc; ou Emilio Aced (subdirector de Rexistro de Ficheiros e Consultoría da Axencia de Protección de Datos da Comunidade de Madrid), que falou das vantaxes do selo europeo de calidade Europrise, que certifica que as empresas que o posúen cumpren con tódolos requirimentos legais e técnicos europeos nos eidos da privacidade e calidade.
Para rematar, as sesións tamén contaron coa presenza de Íñigo C. Pintos Fraile, socio e cofundador do bufete Pintos & Salgado, quen amosou durante o seu relatorio a necesidade de que as empresas se adapten á Lei de Protección de Datos para asegurar o tratamento correcto dos datos persoais dos seus traballadores, provedores e clientes, e tamén para garantir o xeito correcto de funcionar de calquera sistema de xestión de seguridade informática.
Expertos reunidos en Vigo fan fincapé na seguridade informática como investimento e non como gasto


Compartir Este Artigo

- Unha de cada catro empresas galegas con dez ou máis persoas empregadas utiliza intelixencia artificial
- O VI Encontro CIBER.gal, que se celebrará do 4 ao 6 de novembro na Cidade da Cultura, abriu o prazo de inscrición
- A Xunta destaca o papel das telecomunicacións como ferramenta para garantir a seguridade das persoas e do territorio
- A Xunta pon en marcha a décimo quinta edición de Tecnólog@ por un día para achegar as profesións dixitais ao alumnado galego