Nos últimos días emerxeron na Rede millóns de contrasinais de contas de usuario de LinkedIn, e aínda que só se puxeron en circulación publicamente 6,5 millóns de contrasinais cifrados, aseguran que están a tratar de vender os enderezos de correo electrónico e os contrasinais de 117 millóns de contas de usuario que terían sido subtraídas en 2012, de aí que dende LinkedIn tivesen que admitir o fallo na súa seguridade e anunciar que comezaron a invalidar os contrasinais anteriores á intrusión padecida, de xeito que os usuarios que puidesen estar ameazados recibirán unha mensaxes instándoos a reiniciar os seus contrasinais.
Dende LinkedIn lembran a necesidade de mudar os contrasinais con frecuencia para evitar problemas (recomendado tamén empregar contrasinais fortes e activar a verificación en dous pasos), convidando aos seus usuarios a mudalos seus aínda que non reciban notificación pola súa banda. Tamén salientan que están a prestar unha especial atención ás contas de usuario vulneradas, para ver se detectan actividade sospeitosa nas mesmas, para así tomar medidas para identificar e bloquear as accións ilexítimas.
Millóns de contrasinais de usuarios de LinkedIn aparecen na Rede


Compartir Este Artigo

- Unha de cada catro empresas galegas con dez ou máis persoas empregadas utiliza intelixencia artificial
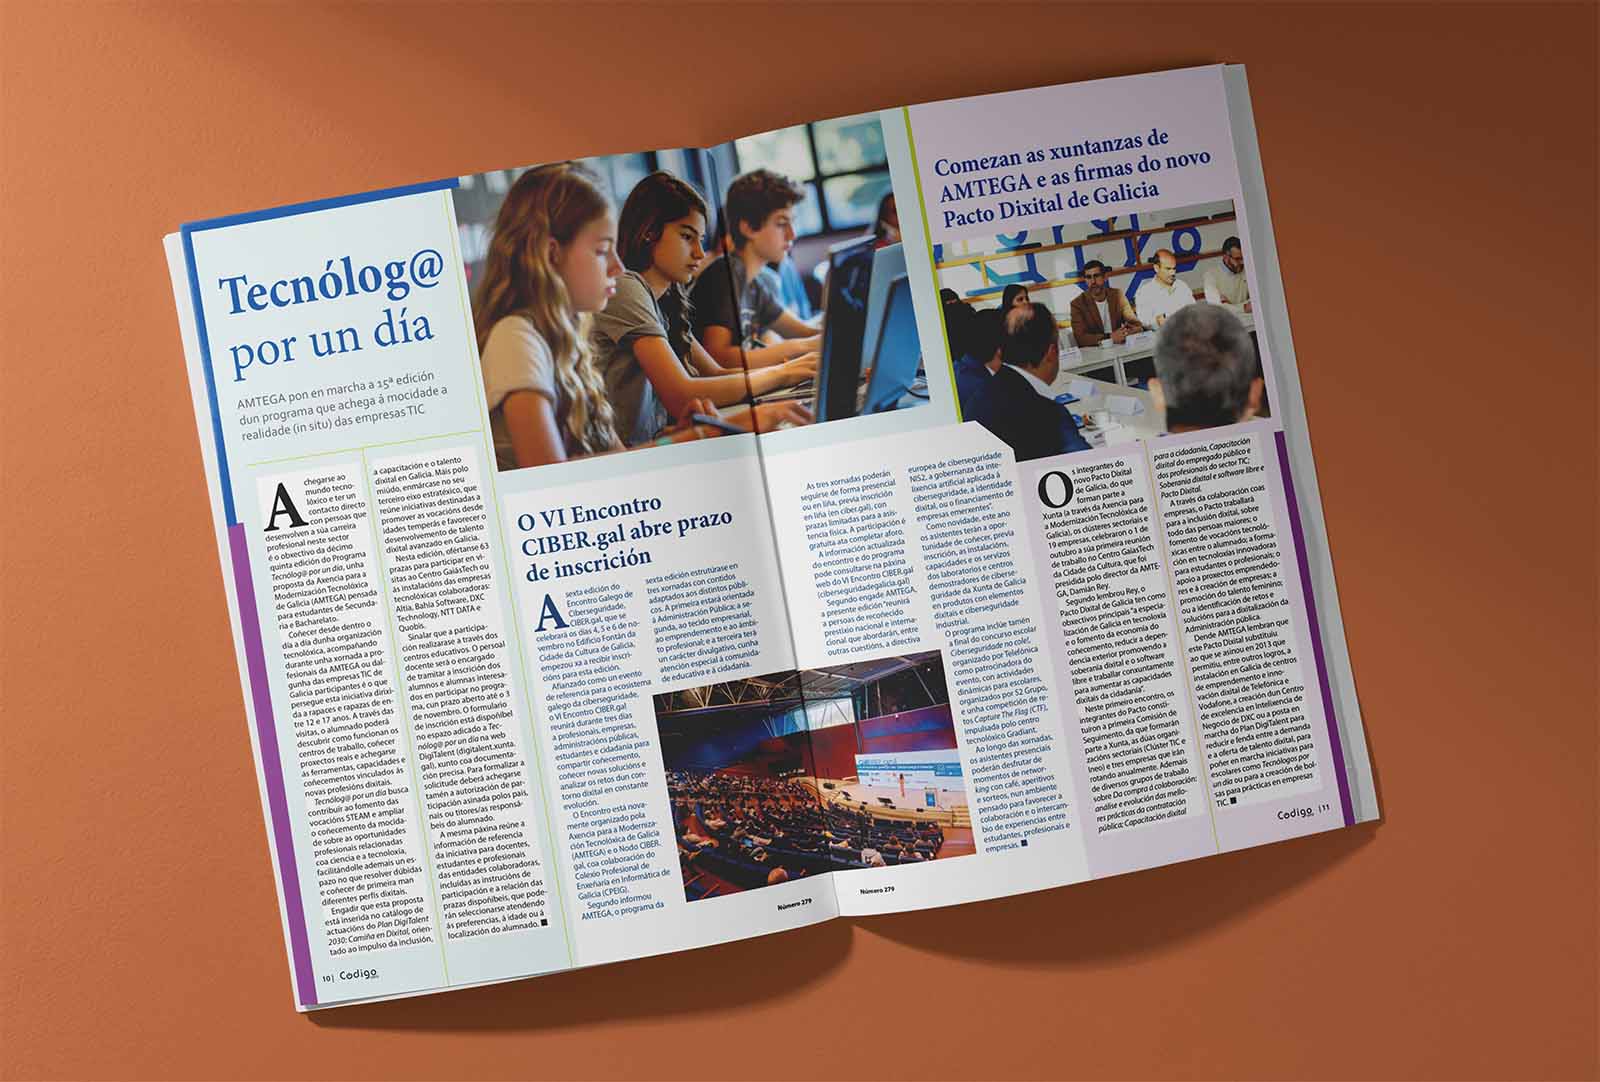
- O VI Encontro CIBER.gal, que se celebrará do 4 ao 6 de novembro na Cidade da Cultura, abriu o prazo de inscrición
- A Xunta destaca o papel das telecomunicacións como ferramenta para garantir a seguridade das persoas e do territorio
- A Xunta pon en marcha a décimo quinta edición de Tecnólog@ por un día para achegar as profesións dixitais ao alumnado galego